- الذكاء الاصطناعي غير قواعد الحرب السيبرانية
- مصر لا تكتفي بتلبية الطلب المحلي بل تعزز مكانتها كمزود رائد لخدمات وابتكارات الأمن السيبراني والكوادر المتخصصة
- حماية الذكاء الاصطناعي لا تقل أهمية عن توظيفه في الدفاع السيبراني.. والأمن أصبح استثمارًا استراتيجيًا لاستمرارية الأعمال
نقلًا عن العالم اليوم
أصبح الأمن السيبراني ضرورة استراتيجية لضمان استمرارية الأعمال وحماية المؤسسات من التهديدات المتطورة، خاصة مع توظيف الذكاء الاصطناعي في تطوير أساليب الهجوم والدفاع الرقمي. وهو ما يفرض على الشركات تبني حلول أكثر ذكاءً وتكاملًا لحماية بياناتها وبنيتها التحتية.
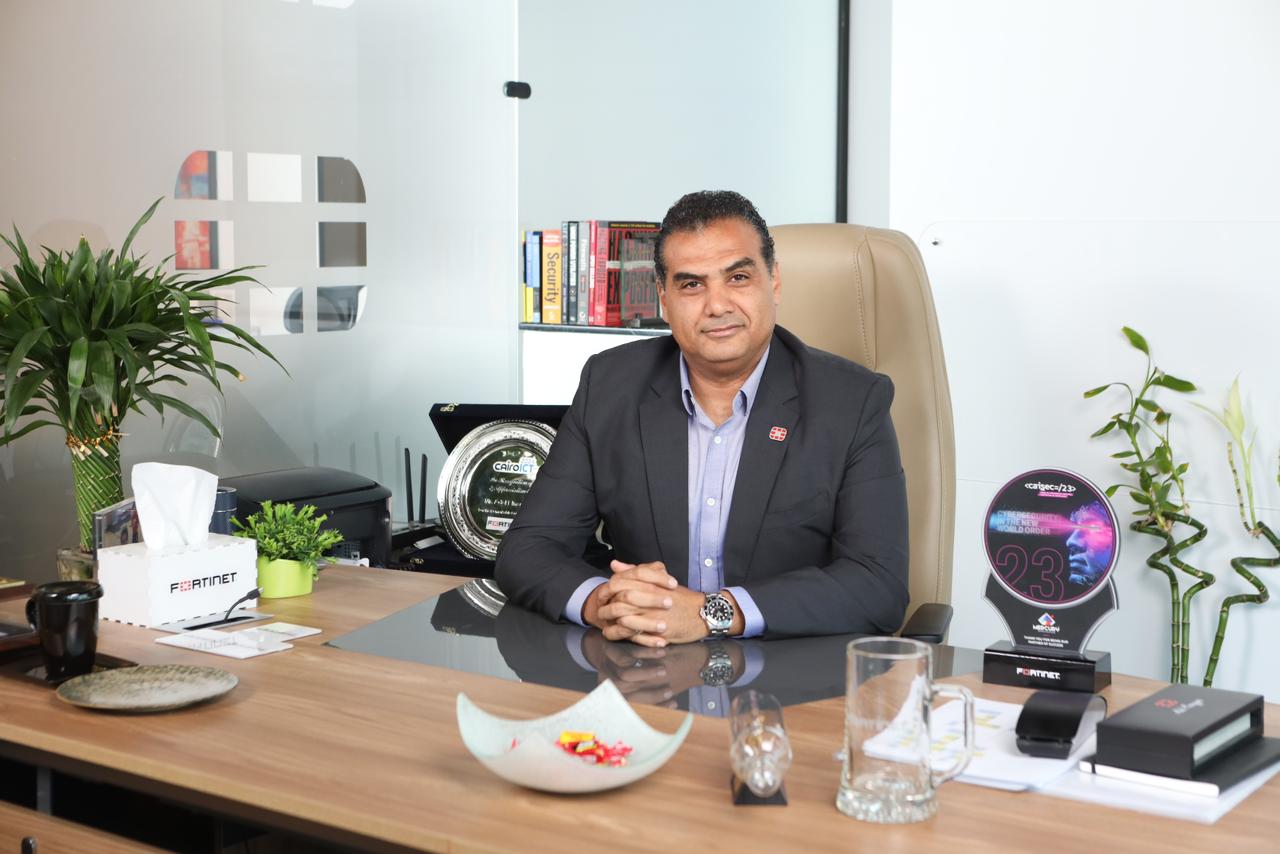
وفقا لتصريحات المهندس خالد فوزي المدير الاقليمي لشركة فورتينت ، حيث تستعرض فورتينت خلال مشاركتها المرتقبة في معرض Cairo ICT 2026 أحدث ابتكاراتها في الأمن السيبراني، بما يشمل حماية تطبيقات الذكاء الاصطناعي، وتأمين البيئات الصناعية، وتطوير العمليات الأمنية، إلى جانب حلول Unified SASE
وأكد فوزي، أن مصر تمتلك فرصًا واعدة لتعزيز مكانتها كمركز إقليمي للتكنولوجيا والأمن السيبراني، مدعومة باستثمارات التحول الرقمي والكوادر الشابة. ويشير إلى أن استثمار هذه الفرص يتطلب تنمية المهارات المتخصصة، وحماية البنية التحتية الحيوية، وترسيخ مفهوم السيادة الرقمية لمواكبة تحديات المرحلة المقبلة.

ما الجديد على أجندة فورتينت خلال الدورة الثلاثين من معرض Cairo ICT، والذي تعتقدون أنه سيلفت اهتمام المتخصصين في قطاع التكنولوجيا؟
ينصب تركيزنا هذا العام على مساعدة المؤسسات على مواكبة عصر الذكاء الاصطناعي بشكل آمن. فالاستثمارات المتواصلة التي تشهدها مصر في المدن الذكية، والخدمات الحكومية الرقمية، ومراكز البيانات، والبنية التحتية الحيوية تفتح آفاقاً هائلة للابتكار، لكنها في الوقت نفسه توسّع نطاق الهجمات التي يتعين على المؤسسات حمايتها. وتتجه المؤسسات بشكل متزايد إلى تبني الذكاء الاصطناعي، حيث أظهرت أبحاث فورتينت أن 97% منها تستخدم بالفعل، أو تخطط لاستخدام، قدرات الأمن السيبراني المدعومة بالذكاء الاصطناعي، في حين ترى 48% منها أن نقص الخبرات المتخصصة في الذكاء الاصطناعي يمثل أحد أبرز التحديات.
وخلال معرض Cairo ICT، سنستعرض كيف يمكن للمؤسسات الاستفادة من الذكاء الاصطناعي لتعزيز دفاعاتها السيبرانية، وفي الوقت نفسه تأمين الذكاء الاصطناعي ذاته. وسيتمكن الزوار من خوض تجربة FortiVR Cybersecurity Virtual Experience، إلى جانب التعرف على أحدث ابتكاراتنا، بما في ذلك FortiAIGate، والعمليات الأمنية المدعومة بالذكاء الاصطناعي، وUnified SASE، وحلول أمن التكنولوجيا التشغيلية OT Security.
ويتمثل هدفنا في مساعدة المؤسسات على تسريع وتيرة الابتكار، مع الحفاظ على الرؤية والتحكم والمرونة في مواجهة التحديات عبر بيئات رقمية تزداد تعقيداً.
بعد مرور عام على حوارنا السابق، أين تقف مصر اليوم في بناء إطار للسيادة الرقمية؟ وما أبرز فجوة لا تزال قائمة؟
حققت مصر تقدماً ملموساً في إرساء أسس السيادة الرقمية، من خلال مواصلة الاستثمار في البنية التحتية الرقمية، والخدمات السحابية، والذكاء الاصطناعي، ومراكز البيانات، ومبادرات المدن الذكية، وتحديث الخدمات العامة. وتسهم هذه الجهود في تعزيز المرونة الوطنية والقدرة التنافسية الرقمية على حد سواء.
ومع ذلك، تجاوز النقاش اليوم مجرد تحديد مكان تخزين البيانات. فالسيادة الرقمية الحقيقية تعتمد بشكل متزايد على القدرة على الحفاظ على الرؤية والتحكم والأمن والمرونة التشغيلية عبر البنية التحتية التي يقوم عليها الاقتصاد الرقمي.
من وجهة نظري، يجب علينا مواصلة العمل لضمان مستوى متكامل ومتناسق من النضج السيبراني عبر جميع البيئات المترابطة، بدءاً من المنصات السحابية والأنظمة الحكومية، وصولاً إلى البنية التحتية الحيوية والتكنولوجيا التشغيلية. ومع تزايد تعقيد النظم البيئية الرقمية، لابد ألا تقتصر المرونة السيبرانية على مجرد الامتثال للارشادات و القوانين، بل يجب أن تتحول إلى قدرة تشغيلية متأصلة في صميم المؤسسة.
ما المهارات التي أصبحت اليوم بالغة الأهمية، رغم أنها لم تكن بنفس القدر من الأهمية قبل ثلاث إلى خمس سنوات؟
لا تزال الأسس التقليدية للأمن السيبراني ضرورية، إلا أن الذكاء الاصطناعي يعيد تشكيل مشهد المهارات المطلوبة. واليوم، يحتاج المتخصصون في الأمن السيبراني إلى فهم أعمق بكثير لأمن الحوسبة السحابية، وأتمتة العمليات الأمنية، واستخبارات التهديدات، وأساليب الهجوم المدعومة بالذكاء الاصطناعي.
كما نشهد طلباً متزايداً على الخبرات المتعلقة بتأمين تطبيقات وبيانات الذكاء الاصطناعي، وإدارة المخاطر السيبرانية عبر البيئات الهجينة، وتحليل كميات ضخمة من بيانات القياس الأمنية بمساعدة أدوات الذكاء الاصطناعي.
ولا تقل أهمية عن ذلك المهارات المرتبطة بإدارة التعرض للمخاطر، حيث تحتاج فرق الأمن إلى تحديد المخاطر بشكل مستمر، وترتيبها حسب الأولوية، ومعالجتها قبل أن يتمكن المهاجمون من استغلالها.
هل تتقلص فجوة المهارات في مجال الأمن السيبراني أم تتسع مع صعود الذكاء الاصطناعي؟ وما الوظائف التي ستشهد الطلب الأكبر؟
يمتلك الذكاء الاصطناعي القدرة على تخفيف بعض الضغوط الواقعة على فرق الأمن، من خلال أتمتة المهام المتكررة وتحسين الكفاءة. لكنه في الوقت نفسه يزيد من تعقيد التهديدات السيبرانية، ما يعني أن الطلب على الكفاءات المتخصصة سيظل مرتفعاً للغاية.
وبدلاً من القضاء على فجوة المهارات، يعمل الذكاء الاصطناعي على تغيير طبيعتها. إذ تحتاج المؤسسات اليوم إلى متخصصين قادرين على العمل بفاعلية جنباً إلى جنب مع تقنيات الأمن المدعومة بالذكاء الاصطناعي، مع فهم المخاطر الجديدة الناجمة عن تبنيه.
ومن المتوقع أن تشهد ثلاثة أدوار بشكل خاص طلباً قوياً: محللو العمليات الأمنية القادرون على الاستفادة من الأدوات المدعومة بالذكاء الاصطناعي، ومهندسو الحوسبة السحابية والأمن المسؤولون عن حماية البيئات الهجينة المعقدة، ومتخصصو الأمن السيبراني للتكنولوجيا التشغيلية OT القادرون على حماية البنية التحتية الحيوية والأنظمة السيبرانية الفيزيائية ،ومع تسارع التحول الرقمي، ستكتسب هذه القدرات أهمية متزايدة في القطاعين العام والخاص.
هل وصلنا إلى مرحلة أصبح فيها الذكاء الاصطناعي يغيّر بالفعل قواعد الحرب السيبرانية؟
بدأ الذكاء الاصطناعي بالفعل في تغيير مشهد الأمن السيبراني، لكننا لا نزال في المراحل الأولى من تأثيره طويل الأمد. يستخدم المهاجمون الذكاء الاصطناعي لزيادة سرعة هجماتهم وحجمها ومستوى تطورها، بما يشمل التصيد الاحتيالي، والهندسة الاجتماعية، وتطوير البرمجيات الخبيثة، والاستطلاع وجمع المعلومات. وفي المقابل، يعتمد المدافعون بشكل متزايد على الذكاء الاصطناعي لتحسين و تسريع القدرة علي اكتشاف التهديدات، وأتمتة التحقيقات، وترتيب التنبيهات حسب الأولوية، وتسريع الاستجابة. والحقيقة أن كلا الطرفين يتبنى الذكاء الاصطناعي بوتيرة متسارعة.
ويكمن الفارق الرئيسي في أن المدافعين مطالبون بحماية بيئات كاملة، بينما يحتاج المهاجمون فقط إلى العثور على مسار واحد ناجح للاختراق. ولهذا تحتاج المؤسسات إلى قدرات أمنية مدعومة بالذكاء الاصطناعي تساعدها على تقليص أوقات الاستجابة وتحسين الكفاءة التشغيلية.
وفي نهاية المطاف، أصبح الذكاء الاصطناعي عاملاً مضاعفاً للقوة لدى كل من المهاجمين والمدافعين، ما يجعل المرونة وسرعة الاستجابة أكثر أهمية من أي وقت مضى.
هل تحوّل السؤال من “كيف نستخدم الذكاء الاصطناعي لحماية المؤسسة؟” إلى “كيف نحمي الذكاء الاصطناعي ذاته؟”
بالتأكيد، فقد تطور النقاش من مجرد استخدام الذكاء الاصطناعي لتعزيز الأمن إلى ضرورة تأمين الذكاء الاصطناعي ذاته. وستكون المؤسسات الأكثر نجاحاً هي تلك التي تتعامل مع الابتكار في الذكاء الاصطناعي وأمن الذكاء الاصطناعي باعتبارهما أولويتين متكاملتين، وليس مبادرتين منفصلتين. واليوم، يتعين على المؤسسات التركيز على الهدفين في الوقت نفسه.
فالذكاء الاصطناعي قادر على تعزيز عمليات الأمن السيبراني بشكل كبير، ولكن كلما ازداد اندماجه في عمليات الأعمال، أصبح بدوره جزءاً من سطح الهجوم. ولذلك، ينبغي على المؤسسات حماية تطبيقات الذكاء الاصطناعي ونماذجه وبياناته ومسارات تطويره والبنية التحتية الداعمة له من التلاعب والسرقة وسوء الاستخدام والوصول غير المصرح به.
ويتطلب ذلك توسيع نطاق مبادئ الأمن السيبراني الراسخة، مثل الرؤية والتحكم في الوصول والمراقبة وإدارة المخاطر، لتشمل بيئات الذكاء الاصطناعي.
كيف يمكن للمؤسسات منع تسرب البيانات الحساسة إلى أدوات الذكاء الاصطناعي الخارجية دون التأثير سلباً على الإنتاجية؟
لا ينبغي أن يكون الهدف هو حظر استخدام الذكاء الاصطناعي بالكامل. فالموظفون يتجهون إلى استخدامه لما يتيحه من فرص لتعزيز الإنتاجية والكفاءة، ومن الضروري أن تمكّنهم المؤسسات من الاستفادة من هذه المزايا بشكل آمن.
وتبدأ الخطوة الأولى بوضع أطر حوكمة واضحة تحدد خدمات الذكاء الاصطناعي المسموح باستخدامها وأنواع المعلومات التي يمكن مشاركتها. كما ينبغي للمؤسسات الجمع بين السياسات والضوابط التقنية التي توفر رؤية واضحة حول استخدام الذكاء الاصطناعي، وتفرض متطلبات حماية البيانات، وتمنع تحميل المعلومات الحساسة إلى خدمات غير مصرح بها.
كذلك ينبغي لفرق الأمن التركيز على توعية المستخدمين والضوابط القائمة على المخاطر بدلاً من فرض قيود شاملة. ومن خلال توفير أدوات ذكاء اصطناعي معتمدة وتطبيق سياسات أمنية متسقة، تستطيع المؤسسات دعم الابتكار مع الحفاظ على السيطرة على البيانات الحساسة والالتزام بالمتطلبات التنظيمية.
أي القطاعات يحتاج إلى أكبر نقلة نوعية في أمن التكنولوجيا التشغيلية والأمن السيبراني الصناعي؟
تواجه جميع قطاعات البنية التحتية الحيوية مخاطر متزايدة، لكن قطاع الطاقة يبرز بشكل خاص نظراً لأهميته الاستراتيجية وتزايد مستويات الرقمنة داخله. فبيئات الطاقة أصبحت أكثر ترابطاً، مع دمج التكنولوجيا التشغيلية وأنظمة تكنولوجيا المعلومات وإمكانات الوصول عن بُعد والخدمات السحابية.
ويحقق هذا الترابط مكاسب مهمة من حيث الكفاءة والعمليات التشغيلية، لكنه يوسع أيضاً سطح الهجوم. فأي اضطراب في قطاع الطاقة يمكن أن يؤثر على قطاعات متعددة وخدمات أساسية.
وفي الوقت نفسه، تحتاج قطاعات النقل والموانئ والمرافق والبنية التحتية و المدن الذكية أيضاً إلى مواصلة الاستثمار في الأمن السيبراني. ومع استمرار مصر في التوسع في تطوير البنية التحتية ذات الأهمية الاستراتيجية، يتعين على المؤسسات إعطاء الأولوية للرؤية الشاملة، والتقسيم الشبكي، والمراقبة، والضوابط الأمنية المصممة خصيصاً لبيئات التكنولوجيا التشغيلية (OT)، حيث تمثل الموثوقية والسلامة اعتبارات بالغة الأهمية.
هل لا تزال الشركات المصرية تنظر إلى الأمن السيبراني باعتباره تكلفة، أم أصبح استثماراً؟ وما المؤشرات التي ينبغي لمجالس الإدارات الاعتماد عليها؟
نشهد بشكل متزايد تحولاً في النظرة إلى الأمن السيبراني، حيث بات يُنظر إليه باعتباره عاملاً تمكينياً للأعمال واستثماراً في المرونة، وليس مجرد تكلفة تشغيلية. ويدرك كبار القادة اليوم أن الأمن السيبراني يدعم التحول الرقمي، ويحمي استمرارية الأعمال، ويسهم في الحفاظ على ثقة العملاء وأصحاب المصلحة.
وعند قياس العائد على الاستثمار، ينبغي للمؤسسات أن تتجاوز مجرد احتساب عدد الهجمات التي تم التصدي لها. فهناك مؤشرات أكثر أهمية، من بينها خفض المخاطر التشغيلية، وتعزيز المرونة، وتسريع اكتشاف التهديدات والاستجابة لها، وتقليل تكاليف التعافي، فضلاً عن القدرة على مواصلة العمليات أثناء وقوع حادث سيبراني.
وفي نهاية المطاف، فإن السؤال الأهم بالنسبة للقيادات ليس حجم تكلفة الأمن السيبراني، بل مدى فاعليته في الحد من المخاطر وتمكين المؤسسة من تحقيق أهدافها الاستراتيجية بثقة.
ما الذي يدفع المؤسسات نحو تبني منصات أمنية متكاملة؟
هناك مجموعة من العوامل التي تدفع هذا التوجه. فالمؤسسات تواجه مستويات متزايدة من التعقيد مع إدارتها لبيئات سحابية متعددة، ومستخدمين يعملون عن بُعد، وتطبيقات وشبكات وأدوات أمنية متنوعة. وفي كثير من الحالات، تؤدي البنى الأمنية المجزأة إلى تحديات تشغيلية وفجوات في الرؤية.
ويساعد نهج المنصات المتكاملة على معالجة هذه التحديات من خلال الجمع بين وظائف الشبكات والأمن، وتعزيز الرؤية، وتبسيط الإدارة، وتمكين فرق الأمن من اكتشاف التهديدات والاستجابة لها بشكل أسرع. وقد يؤدي هذا النهج أيضاً إلى خفض التكاليف.
نري أن معظم المؤسسات تسعى في المقام الأول إلى تحقيق نتائج أمنية أقوى وعمليات تشغيلية أكثر بساطة. وتواجه فرق الأمن ضغوطاً متزايدة لتحقيق المزيد بموارد محدودة، ولذلك يساعد الاعتماد علي المنصات الأمنية المتكاملة علي الحد من التعقيد مع تعزيز الفاعلية. وفي بيئة اليوم، أصبحت الكفاءة والرؤية والمرونة أهدافاً مترابطة بشكل متزايد.
ما الذي تحتاج إليه مصر لكي تصبح مصدّراً للمواهب والخدمات في مجال الأمن السيبراني؟
تمتلك مصر بالفعل مقومات وثروات أساسية، تشمل قاعدة واسعة من الكوادر الشابة، وبنية تحتية رقمية متنامية، وجامعات قوية، واستثمارات متزايدة في القطاع التكنولوجي من جانب القطاعين العام والخاص. ولترسيخ مكانتها كمركز إقليمي للأمن السيبراني، تقود وزارة الاتصالات وتكنولوجيا المعلومات (MCIT)، والمعهد القومي للاتصالات (NTI)، ومعهد تكنولوجيا المعلومات (ITI)، والعديد من المؤسسات التعليمية، مبادرات رئيسية منذ سنوات، حيث جعلت من التعليم والتدريب المتقدم والممارسة العملية للأمن السيبراني ركيزة أساسية لبرامجها. وتثمر هذه الجهود اليوم عن نتائج ملموسة؛ من خلال معدلات توظيف مرتفعة للخرّيجين بعد التدريب، وتواجد كفاءات عالية المستوى تعمل في مختلف أنحاء المنطقة. ولمواصلة هذا الزخم، سيكون الاستمرار في ربط التدريب الأكاديمي باحتياجات سوق العمل أمراً حاسماً.
ومن خلال هذه الجهود المستمرة، لا تكتفي مصر بتلبية الطلب المحلي فحسب، بل ترسخ مكانتها كمزود رائد للكوادر المتميزة والخدمات والابتكارات في مجال الأمن السيبراني على مستوى المنطقة والعالم.