محمود توفيق رئيس فيكسد سوليوشنز: الذكاء الاصطناعي يسرّع الهجمات السيبرانية ومؤسسات كثيرة غير مستعدة لمواجهتها

* شراكتنا مع هواوي تجمع بين تقنيات السحابة والحوسبة والذكاء الاصطناعي وخبراتنا في الأمن السيبراني وحوكمة البيانات وإدارة المخاطر والامتثال
* الذكاء الاصطناعي يعزز القدرات الهجومية والدفاعية معاً، لكن المهاجم يستطيع الاستفادة منه لتقليل تكلفة الهجمات وزيادة حجمها وسرعتها
* المؤسسات تتبنى الأمن السيبراني كعنصر أساسي لاستمرارية الأعمال وحماية السمعة وتعزيز الثقة، بينما لا يزال بعضها يعتبره تكلفة إضافية
* البيانات الحساسة وطويلة الأمد في صدارة أولويات الحماية الرقمية
* التحدي الحقيقي أمام المؤسسات هو الانتقال من مجرد جمع البيانات إلى إدارتها كأصل استراتيجي له مالك ومعايير وجودة قابلة للقياس وضوابط تحكم استخدامه
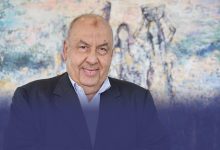
مع توسع التحول الرقمي وتنامي استخدامات الذكاء الاصطناعي والحوسبة السحابية، تتزايد التحديات التي تواجه المؤسسات في تأمين بياناتها وبنيتها التكنولوجية وضمان الامتثال للمتطلبات التنظيمية وفي هذا الحوار، يتحدث المهندس محمود توفيق، مؤسس مجموعة فيكسد للإسثثمار ورئيس شركة فيكسد سوليوشنز عن مستقبل الأمن السيبراني في مصر، وتأثير الذكاء الاصطناعي التوليدي والوكيل على مشهد التهديدات الرقمية، وجاهزية المؤسسات لتطبيق قانون حماية البيانات الشخصية، إلى جانب تحديات الحوسبة السحابية والسيادة الرقمية والتشفير ما بعد الكمي. كما يستعرض استراتيجية الشركة وشراكاتها التكنولوجية، ورؤيتها لتطوير المنتجات المحلية وبناء كوادر مصرية قادرة على المنافسة في أسواق التكنولوجيا الإقليمية والعالمية.
إذا كانت مشاركتكم في Cairo ICT 2026 تأتي بالتعاون مع شركة هواوي، فما الذي تريدون أن تقدموه للسوق من خلال هذه الشراكة تحديدًا؟ وهل نحن أمام نموذج جديد يجمع البنية التحتية والحوسبة والـAI والأمن السيبراني في منصة واحدة؟
هذا العام، نركز على الانتقال من تقديم خدمات تقنية منفصلة إلى تقديم حلول متكاملة تعالج احتياجات المؤسسات من البداية إلى التشغيل المستمر. ومن خلال شراكتنا مع هواوي نستطيع الجمع بين قدرات البنية التحتية السحابية والحوسبة وتقنيات الذكاء الاصطناعي، وبين خبراتنا في الأمن السيبراني، وحوكمة البيانات وإدارة المخاطر والامتثال.
الفكرة ليست بالضرورة بناء منصة واحدة تحتوي على كل شيء، وإنما بناء نموذج متكامل تكون فيه كل تقنية جزءاً من منظومة لها هدف واضح. فالبنية التحتية وحدها لا تضمن الأمان، والذكاء الاصطناعي وحده لا يحقق قيمة تجارية من دون بيانات موثوقة، كما أن الامتثال لا يتحقق بمجرد وجود سياسات مكتوبة. القيمة الحقيقية تأتي من ربط هذه العناصر داخل بيئة تشغيلية واضحة، مع تحديد مسؤوليات كل طرف وقياس النتائج التي تحققها للمؤسسة.
نحن ننتقل من Generative AI إلى Agentic AI، وهو ما يعني أن الذكاء الاصطناعي لم يعد ينتج محتوى فقط وإنما يستطيع الوصول إلى الأنظمة والبيانات وتنفيذ إجراءات. كيف سيعيد ذلك تعريف مفهوم الأمن السيبراني داخل المؤسسات؟ وهل نحن بحاجة إلى Cybersecurity Architecture جديدة بالكامل؟
لا أعتقد أن الحل هو استبدال Cybersecurity Architecture بالكامل، وإنما تطويرها لتصبح أكثر اعتماداً على الهوية والصلاحيات المحدودة ومراقبة السلوك. نحتاج إلى تطبيق مبادئ Zero Trust، وتأمين APIs، وفصل الصلاحيات، ومراقبة أنشطة الـ AI Agents، وتسجيل قراراتها وإجراءاتها، مع وضع ضوابط واضحة لما يمكنها تنفيذه وما يتطلب موافقة بشرية.
والأهم أن ندمج AI Security Governance ضمن إطار إدارة المخاطر، بحيث نحدد مسؤولية النظام، والبيانات التي يستطيع الوصول إليها، وحدود قراره، وكيفية إيقافه أو استعادة السيطرة عليه عند حدوث خلل.
هل تعتقد أن الذكاء الاصطناعي أصبح اليوم أقوى كسلاح هجومي أم كأداة دفاعية؟ وما أخطر سيناريو سيبراني تتوقعون أن تواجهه المؤسسات المصرية خلال السنوات الثلاث المقبلة نتيجة استخدام AI من جانب المهاجمين؟
الذكاء الاصطناعي يعزز القدرات الهجومية والدفاعية معاً، لكن المهاجم يستطيع الاستفادة منه لتقليل تكلفة الهجمات وزيادة حجمها وسرعتها. وفي المقابل، يمكن للمؤسسات استخدامه لتحليل كميات ضخمة من البيانات الأمنية، واكتشاف الأنماط غير الطبيعية، وتسريع الاستجابة للحوادث.
من أخطر السيناريوهات التي أتوقع أن تتزايد أهميتها استخدام AI Agents لتنفيذ هجمات متعددة المراحل بصورة آلية؛ بدءاً من رسائل Phishing شديدة الإقناع، مروراً بسرقة بيانات الدخول، ثم استغلال الصلاحيات للوصول إلى أنظمة وبيانات أكثر حساسية. وقد تصبح الهجمات أكثر صعوبة في الاكتشاف إذا تمكن المهاجم من استخدام حسابات وصلاحيات تبدو مشروعة.
لذلك، لن يكون الحل في الاعتماد على أدوات AI دفاعية فقط. يجب أن تستثمر المؤسسات في Identity Security وContinuous Monitoring وIncident Response، وفي اختبار قدرتها على اكتشاف الهجمات والتعامل معها قبل أن تتحول إلى أزمة تشغيلية أو مالية.
من واقع خبرتكم في السوق، هل المؤسسات المصرية تتعامل مع الأمن السيبراني باعتباره استثمارًا استراتيجيًا أم ما زال يُنظر إليه باعتباره تكلفة لا بد منها؟ وما النسبة التي يجب أن يذهب إليها الأمن السيبراني من ميزانيات التحول الرقمي؟
هناك مؤسسات أصبحت تنظر إلى الأمن السيبراني باعتباره جزءاً أساسياً من استمرارية الأعمال وحماية السمعة والثقة، بينما ما زالت مؤسسات أخرى تتعامل معه باعتباره تكلفة تُضاف إلى المشروع بعد تصميمه. وهذه الفجوة مهمة؛ لأن معالجة المخاطر بعد بناء الأنظمة وتشغيلها تكون عادة أكثر تعقيداً من تضمين الأمن منذ البداية.
لا أرى أن هناك نسبة واحدة مناسبة لجميع المؤسسات ، فاحتياجات بنك أو مستشفى أو شركة تجارة إلكترونية تختلف عن احتياجات شركة أقل اعتماداً على الأنظمة الرقمية. الأفضل أن تُحدد ميزانية الأمن السيبراني بناءً على المخاطر الفعلية، وقيمة الأصول والبيانات، والمتطلبات التنظيمية، وتأثير توقف الأعمال، ومستوى النضج الأمني الحالي.
كما يجب أن تُقاس النتائج بمؤشرات مثل زمن اكتشاف الحوادث والاستجابة لها، ونسبة المخاطر التي تمت معالجتها، ومستوى التغطية الأمنية، وتكلفة التعطل المحتملة. عندها يصبح الحوار مع الإدارة العليا قائماً على حماية قيمة الأعمال، وليس مجرد طلب ميزانية إضافية.
مع انتهاء المهلة الخاصة بالامتثال لقانون حماية البيانات الشخصية رقم 151 لسنة 2020 في 31 أكتوبر 2026، هل ترى أن الشركات المصرية جاهزة فعلًا؟ وما أكثر ثلاثة أخطاء في حوكمة البيانات تكتشفونها عند تقييم جاهزية المؤسسات؟
أعتقد أن مستوى الجاهزية سيختلف بدرجة كبيرة من مؤسسة إلى أخرى. فهناك مؤسسات بدأت مبكراً في تطوير سياسات الخصوصية وحصر البيانات وتحديد المسؤوليات، بينما قد تكتفي مؤسسات أخرى بوجود مستندات أو سياسات لا تتحول بالضرورة إلى ممارسات تشغيلية قابلة للإثبات.
أبرز ثلاثة تحديات أراها في هذا النوع من البرامج هي:
أولاً، عدم وجود Data Inventory واضح يحدد البيانات الشخصية التي تجمعها المؤسسة ومصادرها وأماكن تخزينها والأنظمة والأطراف التي تتعامل معها.
ثانياً، عدم وضوح المسؤوليات وأغراض المعالجة والأسس القانونية المناسبة لها، خاصة عند مشاركة البيانات مع الموردين أو أطراف خارجية.
ثالثاً، غياب العمليات التشغيلية المتكاملة لإدارة البيانات، بما يشمل الاحتفاظ بها وحذفها والتحكم في الوصول إليها وتقييم مخاطر المعالجة وإدارة الحوادث وطلبات أصحاب البيانات.
الامتثال الحقيقي لا يتحقق بإعداد ملفات للمراجعة فقط؛ بل ببناء عمليات ومسؤوليات وأدلة تثبت أن الضوابط تُطبق بصورة مستمرة. ولهذا تحتاج المؤسسات إلى الجمع بين الخبرة القانونية وData Governance والأمن السيبراني والأدوات التقنية التي تساعدها على إدارة هذه الالتزامات عملياً.
أنتم من الشركات التي بدأت مبكرًا في طرح ملف Post-Quantum Cryptography لماذا يجب على الشركات المصرية أن تتحرك الآن تجاه التشفير ما بعد الكمي رغم أن الحواسيب الكمية القادرة على كسر التشفير الحالي لم تصبح واقعًا تجاريًا واسعًا بعد؟
السبب الرئيسي هو أن الاستعداد لمخاطر التشفير لا يجب أن يبدأ يوم ظهور الخطر بصورة تجارية. فالمؤسسات تحتاج إلى وقت لحصر الأنظمة والخوارزميات، وتقييم الاعتماد على الموردين، واختبار البدائل، ثم تنفيذ التغييرات من دون التأثير في استمرارية الأعمال.
هناك أيضاً خطر يُعرف باسم Harvest Now, Decrypt Later، حيث يمكن للمهاجم جمع بيانات مشفرة اليوم والاحتفاظ بها على أمل فك تشفيرها مستقبلاً مع تطور القدرات الحاسوبية. وهذا يجعل البيانات التي تظل حساسة لسنوات طويلة أكثر أهمية في تقييم المخاطر.
لذلك يجب أن تبدأ المؤسسات تدريجياً في فهم تعرضها لهذا النوع من المخاطر والاستعداد للانتقال إلى Post-Quantum Cryptography وفق معايير معتمدة، مع تجنب التغييرات العشوائية أو استبدال الخوارزميات من دون اختبار. نحن ننظر إلى هذا الملف باعتباره جزءاً من التخطيط الأمني طويل المدى، وليس مجرد استجابة لتقنية قد تظهر في المستقبل.
مصطلح “Harvest Now, Decrypt Later” أصبح أكثر أهمية؛ أي أن المهاجم قد يسرق البيانات المشفرة اليوم تمهيدًا لفكها مستقبلًا. ما نوع البيانات المصرية التي تعتبرونها الأكثر تعرضًا لهذا السيناريو، وهل المؤسسات بدأت فعلًا في عمل Quantum Risk Assessment؟
الأولوية يجب أن تكون للبيانات التي تظل قيمتها أو حساسيتها مرتفعة لفترات طويلة. ويشمل ذلك البيانات الصحية والبيومترية، والبيانات المالية والهوية الرقمية، والأسرار التجارية والملكية الفكرية، والبيانات الحكومية والاستراتيجية، وأي معلومات يمكن أن يؤدي كشفها بعد سنوات إلى ضرر مستمر.
لا يكفي هنا أن نسأل ما إذا كان التشفير المستخدم قوياً اليوم؛ بل يجب أن نسأل عن العمر المتوقع لحساسية البيانات، ومدة الاحتفاظ بها، والجهات التي يمكنها الوصول إليها، والخوارزميات التي تحميها، والاعتماد على أنظمة أو موردين قد يصعب تحديثهم لاحقاً.
أما بالنسبة إلى مدى انتشار Quantum Risk Assessment في مصر، فلا أرى أنه من المناسب الادعاء بأن الممارسة أصبحت واسعة من دون بيانات موثقة. ما نحتاج إليه هو نقل المؤسسات من مرحلة الوعي بالمخاطر إلى مرحلة التقييم العملي، بدءاً من الأصول والبيانات الأكثر حساسية، ثم بناء خطة تدريجية للمعالجة.
الذكاء الاصطناعي لا يستطيع أن يكون ذكيًا أكثر من البيانات التي يتغذى عليها. أين تكمن المشكلة الأكبر في مصر اليوم: نقص البيانات، ضعف جودتها، عدم تكاملها، أم عدم وجود Governance حقيقية للبيانات؟
في كثير من الحالات، المشكلة ليست نقص البيانات بقدر ما هي عدم القدرة على تحويلها إلى معلومات موثوقة وقابلة للاستخدام. فقد تمتلك المؤسسة كميات كبيرة من البيانات، لكنها موزعة بين أنظمة منفصلة، أو تتكرر فيها السجلات، أو تختلف تعريفات المؤشرات بين الإدارات، أو لا توجد جهة واضحة مسؤولة عن جودتها.
هنا تظهر أهمية Data Governance، لأنها تحدد ملكية البيانات ومعايير الجودة وطرق الوصول والاستخدام ومسؤوليات التحديث وآليات التتبع والتكامل بين الأنظمة.
وتصبح المشكلة أكثر وضوحاً عند تطبيق AI. فالنموذج قد يكون متقدماً، لكنه لن ينتج نتائج موثوقة إذا كانت البيانات ناقصة أو متحيزة أو قديمة أو غير متسقة. لذلك يجب أن يكون الاستثمار في AI مصحوباً باستثمار مماثل في البيانات التي يعتمد عليها.
التحدي الحقيقي أمام المؤسسات هو الانتقال من مجرد جمع البيانات إلى إدارتها كأصل استراتيجي له مالك ومعايير وجودة قابلة للقياس وضوابط تحكم استخدامه.
مع دخول قانون حماية البيانات الشخصية مرحلة التنفيذ الفعلي، هل تتوقعون أن نرى تحولًا في السوق المصرية من مجرد حماية البيانات إلى بناء Data Governance Architecture متكاملة؟ وهل يمكن أن تصبح جودة البيانات والامتثال ميزة تنافسية للشركات المصرية؟
نعم، وأرى أن هذا التحول ضروري مع زيادة اعتماد المؤسسات على AI والتحليلات والقرارات المبنية على البيانات. حماية البيانات تركز على كيفية التعامل معها بصورة مسؤولة وآمنة، أما Data Governance Architecture فتغطي أيضاً ملكية البيانات وجودتها وتكاملها وتصنيفها ودورة حياتها وكيفية استخدامها عبر المؤسسة.
الإطار التنظيمي يمكن أن يكون محفزاً لهذا التحول، لكنه لا ينبغي أن يكون الدافع الوحيد فالمؤسسات التي تدير بياناتها بصورة أفضل تستطيع اتخاذ قرارات أسرع وأكثر دقة، وتطوير تطبيقات AI أكثر موثوقية، وتقليل الأخطاء التشغيلية، وتحسين تجربة العملاء.
كذلك يمكن أن تصبح جودة البيانات والامتثال عنصرين من عناصر الثقة والتميز التنافسي، خصوصاً في القطاعات التي تتعامل مع بيانات حساسة أو تقدم خدمات رقمية واسعة النطاق. لكن الميزة لا تأتي من امتلاك سياسة أو شهادة فقط؛ بل من القدرة على إثبات أن البيانات تُدار وتُستخدم بصورة مسؤولة وفعالة.
هل تتجه مصر في رأيك إلى الحاجة لنماذج أكثر وضوحًا من Sovereign Cloud وSovereign AI، خصوصًا في القطاعات الحساسة؟ وما المعايير التي يجب أن تحدد ما الذي يجب أن يبقى داخل الحدود المصرية وما يمكن تشغيله على السحابة العالمية؟
أعتقد أن الحاجة إلى خيارات أكثر وضوحاً في Sovereign Cloud وSovereign AI ستزداد، خاصة في القطاعات التي تتعامل مع بيانات حساسة أو تخضع لمتطلبات تنظيمية محددة. لكن السيادة الرقمية لا تعني بالضرورة أن كل بيانات كل مؤسسة يجب أن تبقى داخل حدود الدولة؛ بل تعني أن يكون لدى المؤسسة وضوح وسيطرة على مكان البيانات، وكيفية معالجتها، ومن يستطيع الوصول إليها، والقوانين التي تحكمها.
يجب أن يعتمد القرار على Data Classification، وطبيعة البيانات، والمتطلبات القانونية والتنظيمية، ومخاطر نقل البيانات عبر الحدود، وحساسية التطبيق، ومتطلبات الأداء، والتكلفة، والمرونة التشغيلية.
وفي تطبيقات AI تحديداً، يجب ألا يقتصر التقييم على مكان تخزين قاعدة البيانات؛ بل يشمل أيضاً مكان تنفيذ الـ Inference والـ Prompts والـ Logs والـ Backups وأي خدمات خارجية تتعامل مع البيانات.
من خلال Huawei Cloud في مصر، يمكننا مناقشة خيارات الاستضافة المحلية والاستفادة من قدرات الأمن وإدارة المفاتيح والتسجيل والمراقبة. لكن اختيار المنطقة السحابية وحده لا يضمن الامتثال؛ إذ يجب تقييم كامل Data Flow والضوابط المطبقة والمسؤوليات القانونية والتشغيلية.
مع ارتفاع احتياجات الذكاء الاصطناعي إلى GPUs وقدرات حوسبة هائلة، هل ترى أن مصر تمتلك حاليًا البنية التحتية الكافية لتشغيل موجة AI القادمة، أم أن هناك فجوة بين استراتيجية الذكاء الاصطناعي وقدرات الـCompute المتاحة؟
لا أعتقد أن الإجابة يمكن اختزالها في نعم أو لا.
مصر لديها توجه متزايد نحو تطوير البنية التحتية الرقمية وتعزيز استخدام Cloud Computing وAI، لكن النجاح في المرحلة المقبلة يتطلب التأكد من أن قدرات Compute المتاحة تناسب الطلب الفعلي من المؤسسات والباحثين والشركات الناشئة.
التحدي لا يتعلق بعدد مراكز البيانات وحده؛ بل بتوافر GPU Compute بقدرات مناسبة وأسعار تنافسية، وجودة الاتصال بالشبكات، واستقرار الطاقة، وكفاءة التشغيل، وتوافر الكفاءات التي تستطيع إدارة هذه البيئات واستخدامها بفاعلية.
كما أن المؤسسات تحتاج إلى خيارات متنوعة تناسب حجم أعمالها، بدلاً من الاعتماد على حلول مرتفعة التكلفة لا يمكن التوسع فيها بسهولة. لذلك يجب أن تسير الاستراتيجية جنباً إلى جنب مع الاستثمار في البنية التحتية، والشراكات مع مزودي التكنولوجيا، وتطوير المهارات، وتوفير بيئة تسمح للشركات المصرية بتجربة AI ونشره فعلياً، وليس الاكتفاء ببناء Proof of Concept لا يتحول إلى منتج أو خدمة.
مراكز البيانات أصبحت جزءًا من البنية الأساسية للاقتصاد الرقمي. من وجهة نظركم، ما الذي يجب أن تتضمنه الاستراتيجية الوطنية لمراكز البيانات حتى تتحول مصر إلى مركز إقليمي للـAI Compute وليس مجرد سوق لاستهلاك الخدمات؟
التحول إلى مركز إقليمي لا يتحقق ببناء مراكز بيانات كبيرة فقط، وإنما ببناء منظومة متكاملة تستطيع جذب الاستثمارات وتشغيل الخدمات بصورة تنافسية ومستدامة.
أولاً، نحتاج إلى بنية تحتية قوية من حيث الطاقة والاتصالات والألياف الضوئية والربط الدولي والتبريد وكفاءة استهلاك الموارد. ثانياً، نحتاج إلى توافر قدرات Compute متنوعة، بما فيها GPU Infrastructure المناسبة للتدريب وInference، مع إتاحة الخدمة لمختلف أحجام المؤسسات والشركات.
ثالثاً، يجب أن تكون هناك أطر تنظيمية واضحة، ومستويات مرتفعة من الأمن السيبراني، ومرونة في التشغيل والتعافي من الكوارث، وخيارات مناسبة لمتطلبات Data Residency وData Sovereignty.
لكن العنصر الحاسم هو بناء الطلب المحلي وتطوير الكفاءات. نحتاج إلى شركات تطور تطبيقات حقيقية، وجامعات ومراكز بحث تستخدم هذه القدرات، ومؤسسات تستطيع تحويلها إلى خدمات قابلة للتصدير. الهدف ليس فقط استضافة بيانات الآخرين، وإنما بناء قيمة اقتصادية محلية حول البيانات والحوسبة والبرمجيات والذكاء الاصطناعي.
هل تعتقد أن مستقبل البنية التحتية سيكون Hybrid بشكل أكبر، يجمع بين On-Premise وPrivate Cloud وPublic Cloud وEdge Computing؟ وما النموذج الأنسب للمؤسسات المصرية التي تتعامل مع بيانات حساسة وأحمال AI؟
أرى أن Hybrid Architecture ستكون من النماذج المهمة، لأن المؤسسات لن يكون لديها بالضرورة نفس متطلبات جميع الأنظمة وأحمال العمل. بعض الأنظمة قد تحتاج إلى On-Premises أو Private Cloud بسبب متطلبات التحكم أو التكامل أو طبيعة التشغيل، بينما يمكن تشغيل أحمال أخرى على Public Cloud للاستفادة من المرونة وقابلية التوسع، وقد تكون Edge Computing مناسبة للتطبيقات التي تحتاج إلى استجابة لحظية بالقرب من مصدر البيانات.
القرار يجب أن يستند إلى تصنيف البيانات والمتطلبات التنظيمية وحساسية التطبيق وزمن الاستجابة والتكلفة الكلية والقدرة على إدارة البيئة ومتطلبات الاستمرارية والتعافي.
لكن نجاح النموذج الهجين يعتمد على توحيد الإدارة الأمنية، وليس مجرد توزيع الأنظمة على أكثر من بيئة. نحتاج إلى سياسات متسقة للهوية والصلاحيات والتشفير والمراقبة وإدارة المفاتيح والنسخ الاحتياطي وإدارة التكوينات.
التحدي الحقيقي ليس اختيار Cloud أو On-Premises؛ بل بناء Architecture تسمح للمؤسسة باختيار البيئة المناسبة لكل Workload مع الحفاظ على التحكم والحوكمة والأمن.
Fixed Solutions تتحرك في مساحة تجمع Cybersecurity وAI وCloud وData Analytics وSoftware Development. هل هذا التنوع أصبح ضرورة للبقاء في سوق التكنولوجيا، أم أن المرحلة المقبلة ستفرض على الشركات المصرية التخصص العميق في مجالات محددة؟
أعتقد أن التحدي ليس في الاختيار بين التنوع والتخصص، وإنما في بناء تخصصات متكاملة حول احتياجات واضحة للعملاء. المؤسسة تحتاج إلى فهم العلاقة بين Cloud وCybersecurity وData Governance وAI، لكن هذا لا يعني أن تحاول أن تكون الأفضل في كل تقنية بصورة منفصلة.
بالنسبة إلى Fixed Solutions، نرى قيمة في ربط الخبرات المتخصصة لتقديم حلول تعالج مشكلة العميل من البداية إلى التشغيل. فقد يحتاج العميل إلى بنية تحتية آمنة، وحوكمة للبيانات، وضوابط للامتثال، وتطبيقات AI، ودعم مستمر حتى تتحقق القيمة الفعلية من الاستثمار.
وفي الوقت نفسه، يجب أن تكون لكل مجال قدرات واضحة، وفريق مسؤول، ومعايير جودة، وشركاء تقنيون مناسبون. كما ينبغي أن نركز على بناء وتطوير منتجاتنا الخاصة في المجالات التي نستطيع فيها تقديم قيمة مميزة، مثل GRC Studio، والاستفادة من تقنيات الشركاء في المجالات الأخرى.
التنوع يصبح ميزة عندما تكون هناك استراتيجية تربط هذه القدرات، ويصبح عبئاً عندما يؤدي إلى تشتت الموارد وغياب التخصص.
هل ترى أن الشركات المصرية لديها فرصة حقيقية لبناء حلول تكنولوجية تنافس الشركات العالمية، أم أن الفرصة الأكبر حاليًا هي أن تصبح Integrators قادرين على دمج تقنيات الشركات العالمية وتحويلها إلى حلول تناسب احتياجات السوق؟
أرى أن هذا ليس اختياراً بين مسارين متعارضين. مصر تحتاج إلى شركات قادرة على بناء منتجاتها الخاصة في المجالات التي تمتلك فيها معرفة متخصصة أو تستطيع فيها معالجة احتياجات لا تلبيها الحلول العالمية بصورة كافية، كما تحتاج إلى شركات قوية في System Integration تستطيع دمج التقنيات العالمية وتحويلها إلى حلول تناسب ظروف السوق ومتطلباته.
بناء منتج محلي يمنح الشركة فرصة لامتلاك Intellectual Property، والتحكم في Roadmap، وتطوير إيرادات متكررة، والتوسع في أسواق أخرى. لكن ذلك يتطلب منتجاً موثوقاً، وأمناً قابلاً للإثبات، وتجربة استخدام جيدة، ودعماً مستمراً، ونموذجاً تجارياً قادراً على المنافسة.
أما التكامل، فهو ليس مجرد إعادة بيع للتكنولوجيا؛ بل يتطلب فهماً عميقاً لاحتياجات العميل وقدرة على تصميم حلول متكاملة وقابلة للتشغيل.
أعتقد أن أقوى نموذج للشركات المصرية هو الجمع بين بناء منتجات مميزة حيث توجد فرصة حقيقية، والتعاون مع الشركات العالمية للاستفادة من تقنياتها وبنيتها التحتية. بهذه الطريقة، يمكننا أن نكون مطورين للتكنولوجيا ومساهمين في منظومتها العالمية في الوقت نفسه.
وقعتم شراكة مع وزارة الاتصالات لدعم مبادرة «الرواد الرقميون» في AI وData Science وCybersecurity والبنية التحتية. من واقع احتكاككم المباشر بالسوق، أين توجد أكبر فجوة بين ما يتعلمه الشباب وما تحتاجه الشركات فعلًا؟
أعتقد أن الفجوة الأساسية ليست في المعرفة النظرية وحدها، وإنما في القدرة على تحويل هذه المعرفة إلى حلول تعمل في بيئة أعمال حقيقية. فالشركات تحتاج إلى أشخاص يفهمون التكنولوجيا، لكنها تحتاج أيضاً إلى القدرة على تحليل المشكلة وتصميم الحل والعمل ضمن فريق وتأمين التطبيق واختباره ثم تشغيله وصيانته.
في مجالات مثل Cybersecurity وCloud وAI، هناك أهمية كبيرة للخبرة العملية. نحتاج إلى تدريب الشباب على سيناريوهات حقيقية تشمل Cloud Architecture وDevSecOps وتحليل الحوادث الأمنية وإدارة البيانات ونشر تطبيقات AI ومراقبة أدائها، وليس الاقتصار على دراسة الأدوات والمفاهيم.
ومن هنا تأتي أهمية التعاون بين المؤسسات التعليمية وشركات التكنولوجيا. يجب أن تُصمم برامج التدريب بالتعاون مع أصحاب العمل، وأن تتضمن مشروعات عملية وتقييماً للمهارات، وأن تفتح مسارات واضحة نحو التدريب المتقدم وفرص العمل.
ونحن نرى أن بناء الكفاءات المحلية جزء أساسي من نمو صناعة التكنولوجيا؛ لأن امتلاك البنية التحتية والمنتجات لا يكفي من دون أشخاص قادرين على تشغيلها وتطويرها باستمرار.
وأخيرًا، شعار Cairo ICT هذا العام هو “AI in Action”. إذا التقينا بك في Cairo ICT 2027، ما الإنجاز الذي تريد أن تكون Fixed Solutions قد حققته حتى نقول إن الذكاء الاصطناعي والأمن السيبراني والحوسبة الكمية لم تعد مجرد تقنيات مستقبلية في مصر، وإنما أصبحت صناعة مصرية لها منتجات وأسواق وصادرات؟
أتمنى أن نكون قد انتقلنا من الحديث عن الإمكانات التقنية إلى عرض نتائج عملية موثقة لدى العملاء.
أطمح إلى أن نرى حلولاً تجمع بين الأمن السيبراني وCloud وAI وData Governance تعمل في بيئات حقيقية، وتحقق تحسينات يمكن قياسها في الأمان وكفاءة التشغيل والامتثال وتكلفة تقديم الخدمات.
وأتطلع أيضاً إلى أن يكون GRC Studio قد تقدم من ناحية نضج المنتج وعدد العملاء المرجعيين وقدرته على خدمة احتياجات المؤسسات بصورة موثوقة. وبالتوازي، نريد أن نرى شراكاتنا التقنية تتحول إلى مشروعات ناجحة، وأن نساهم في إعداد كفاءات مصرية تستطيع تنفيذ هذه الحلول وتطويرها.
أما على مستوى السوق، فأعتقد أن الإنجاز الأكبر سيكون أن نتمكن من إثبات أن شركات التكنولوجيا المصرية تستطيع بناء منتجاتها الخاصة، ودمج التقنيات العالمية بكفاءة، وتحقيق إيرادات من أسواق إقليمية ودولية.
بالنسبة إلينا، AI in Action لا يعني مجرد استخدام الذكاء الاصطناعي، بل تحويله إلى قيمة اقتصادية، ومنتجات موثوقة، وقدرات محلية مستدامة تستطيع المنافسة خارج حدود السوق المصرية.