خبراء الأمن السيبراني بمعرض «Cairo ICT 2026»: الذكاء الاصطناعي يتطلب رقابة مشددة وسياسات وخطوطًا حمراء للحماية
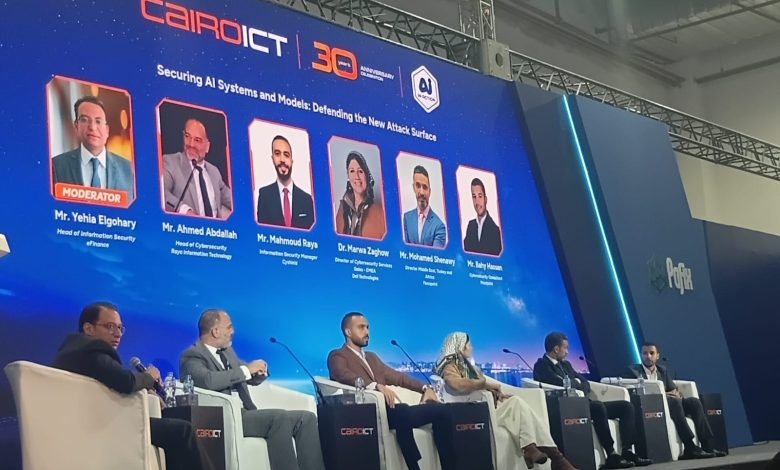
باهي حسن: الذكاء الاصطناعي يفرض ضرورة وضع سياسات وضوابط لاستخدامه
أحمد عبد الله: ضرورة وضع خطوط حمراء وضوابط لتنظيم استخدام الذكاء الاصطناعي
محمود راية: لا يمكن التعامل مع الشركات وفق نموذج موحد في خدمات الذكاء الاصطناعي والأمن السيبراني
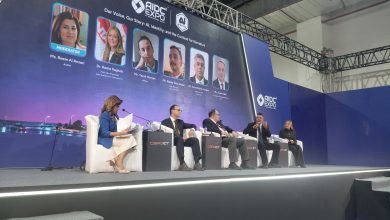
أكد خبراء ومسؤولو شركات الأمن السيبراني وتكنولوجيا المعلومات، خلال جلسة ضمن فعاليات معرض ومؤتمر القاهرة الدولي للتكنولوجيا «Cairo ICT 2026»، أن التوسع في استخدام الذكاء الاصطناعي يفرض تحديات جديدة على أمن البيانات والأنظمة، ويستوجب سياسات واضحة وضوابط محددة ورقابة مشددة على صلاحيات الأنظمة الذكية، مع بقاء العنصر البشري صاحب الدور الأساسي في إدارة الأعمال واتخاذ القرارات.
حلول الأمن السيبراني: لا نموذج موحدًا للجميع
أكد محمود راية، مدير أمن المعلومات بشركة «سايشيلد»، أن التعامل مع الشركات والمؤسسات في مجال خدمات الذكاء الاصطناعي والأمن السيبراني لا يمكن أن يتم وفق نموذج موحد. وشدد على ضرورة اختيار التقنيات والحلول بما يتناسب مع طبيعة نشاط كل شركة واحتياجات أعمالها.
وأوضح أن أنظمة التشغيل الأمني تتولى مراقبة التهديدات والهجمات الإلكترونية التي تستهدف المؤسسات والتحقق منها، بما يتيح تحديد أسلوب التعامل المناسب وإيقاف الاختراقات وفقًا لطبيعة كل تهديد وآلية عمل النظام الأمني المستخدم.
وأشار إلى أن شركات الأمن السيبراني مطالبة باتباع مجموعة من المراحل الأساسية عند تطوير منظومة الحماية لدى المؤسسات، تبدأ بالتقييم الفعلي للوضع الأمني القائم، ومقارنة الأنظمة المستخدمة بالحلول والخدمات المتاحة على المستويين المحلي والعالمي. وأضاف أن المرحلة التالية هي وضع خطة لتطوير نظام الأمن السيبراني، وفقًا لطبيعة البيانات المطلوب حمايتها والجمهور المستهدف للشركة، وصولًا إلى إجراء تقييم نهائي لقياس كفاءة المنظومة ومدى ملاءمتها لاحتياجات المؤسسة.
خطوط حمراء وضوابط لاستخدام الذكاء الاصطناعي
من جهته، أكد أحمد عبد الله، رئيس الأمن السيبراني بشركة «راية لتكنولوجيا المعلومات»، أهمية وضع ضوابط وخطوط حمراء لاستخدام تقنيات الذكاء الاصطناعي، بما يحدد نطاق عملها والصلاحيات المسموح لها بها.
وأوضح ضرورة اتخاذ خطوات لتعزيز منظومة الأمن السيبراني ومتابعتها في مختلف قطاعات الدولة المصرية، بما يضمن التعامل مع التحديات والمخاطر الرقمية المتزايدة.
أشار إلى أن عددًا من دول الشرق الأوسط بدأ في وضع ضوابط لتنظيم استخدام الذكاء الاصطناعي وتعزيز الأمن السيبراني، في ظل التوسع في الاعتماد على هذه التقنيات.
وشدد على أهمية أن يظل العنصر البشري صاحب الدور الأساسي في إدارة الأعمال واتخاذ القرارات، مع الاعتماد على الذكاء الاصطناعي بوصفه أداة مساعدة تدعم أداء الإنسان، وليس بديلًا عنه أو عنصرًا أساسيًا يحل محله.
«صفر ثقة» والسيطرة على صلاحيات الذكاء الاصطناعي
أكد محمد الشناوي، مدير منطقة الشرق الأوسط وتركيا وأفريقيا بشركة «فورس بوينت»، أن الذكاء الاصطناعي أصبح أمرًا لا غنى عنه، لكنه يتطلب اختيار الأنظمة المناسبة بعناية، والتأكد من قدرتها على معالجة البيانات بصورة صحيحة، إذ لا تتوافر هذه الإمكانية بالدرجة نفسها في جميع أنظمة الذكاء الاصطناعي.
وأوضح أن مفهوم تخزين البيانات تغير بصورة كبيرة، فلم يعد مقتصرًا على وجودها داخل خادم محدد، بل باتت المؤسسات تواجه تحديًا في تحديد أماكن وجود بياناتها وكيفية انتقالها واستخدامها عبر الأنظمة المختلفة.
وشدد على أهمية فرض سيطرة واضحة على أنظمة الذكاء الاصطناعي، من خلال حصر البيانات التي تتعامل معها، وتحديد مواقع تخزينها، وتقييم مستويات حساسيتها والمخاطر المرتبطة بها، بما يضمن حماية المعلومات ومنع إساءة استخدامها.
وأشار إلى أهمية تطبيق مبدأ «صفر ثقة» (Zero Trust)، خاصة مع توسع نطاق صلاحيات أنظمة الذكاء الاصطناعي، مؤكدًا ضرورة إحكام الرقابة على هذه الصلاحيات والتحكم في حدود وصول الأنظمة إلى البيانات والموارد المختلفة.
المخاطر الاقتصادية والتشغيلية للهجمات السيبرانية
من جانبها، حذرت مروة زاغو، مديرة مبيعات خدمات الأمن السيبراني لمنطقة أوروبا والشرق الأوسط وأفريقيا بشركة «دل تكنولوجيز»، من المخاطر الاقتصادية والتشغيلية الناجمة عن هجمات الأمن السيبراني. وأكدت أن تعرض الشركات للاختراقات قد يؤدي إلى توقف عدد كبير من الخدمات وتكبد خسائر مالية ضخمة.
وأوضحت أن المشروعات والشركات حول العالم أصبحت مطالبة بتطوير أنظمتها وتعزيز قدراتها في مواجهة الهجمات السيبرانية، مشيرة إلى أن عدم تأمين البنية التكنولوجية يهدد الاستثمارات التي ضختها الشركات، وقد يحول دون تحقيق العائد الاقتصادي المستهدف منها.
وأضافت أن التوسع في استخدام تطبيقات الذكاء الاصطناعي يفرض ضرورة إحكام الرقابة والسيطرة على الخدمات والتطبيقات المستخدمة، بما يضمن توظيفها بصورة آمنة. وأشارت إلى أن أحد أبرز مخاطر الأمن السيبراني المرتبطة بالذكاء الاصطناعي هو منح الأنظمة الذكية صلاحيات واسعة لتنفيذ مهام أو الوصول إلى بيانات وموارد حساسة دون ضوابط كافية، وهو ما قد يترتب عليه مخاطر وتهديدات أمنية.
سياسات واضحة لاستخدام الذكاء الاصطناعي داخل المؤسسات
قال باهي حسن، مهندس المبيعات بشركة «بروف بوينت» (Proofpoint)، إن التوسع في استخدام تقنيات الذكاء الاصطناعي يفرض تحديات متزايدة على أمن البيانات، محذرًا من المخاطر المرتبطة باستخدام هذه التقنيات دون ضوابط كافية.
وأوضح أن التعامل الآمن مع تطبيقات الذكاء الاصطناعي يتطلب أن يمتلك المستخدمون الخبرة اللازمة لفهم آليات استخدامها والمخاطر المحتملة، إلى جانب معرفة أماكن تخزين البيانات وكيفية حمايتها وتأمينها. وأكد أهمية وضع سياسات واضحة وضوابط محددة لاستخدام الذكاء الاصطناعي داخل المؤسسات، بما يضمن حماية البيانات ومنع تعرضها للمخاطر الناتجة عن الاستخدام غير المنضبط للتطبيقات الذكية.