
البنك المركزي يطلق استراتيجية الأمن السيبراني للقطاع المصرفي.. 6 محاور لتعزيز الجاهزية ومواجهة التهديدات الرقمية

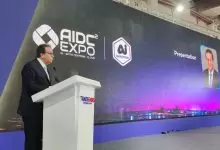
أعلن الدكتور شريف حازم، وكيل محافظ البنك المركزي المصري، عن استراتيجية الأمن السيبراني للقطاع المصرفي في إصدارها الثاني، والتي تستهدف تعزيز مستويات الحماية والجاهزية الرقمية للمؤسسات المصرفية والمالية، ورفع قدرتها على مواجهة المخاطر والتهديدات السيبرانية المتطورة، وذلك خلال فعاليات الدورة الثلاثين من معرض ومؤتمر القاهرة الدولي للتكنولوجيا Cairo ICT 2026.
وأوضح حازم أن الاستراتيجية ترتكز على مجموعة من المحاور المتكاملة التي تستهدف تطوير منظومة إدارة المخاطر السيبرانية، ورفع كفاءة أنظمة الدفاع والحماية، إلى جانب مواكبة التطورات التكنولوجية المتسارعة، بما يضمن بناء قطاع مصرفي أكثر مرونة وقدرة على التعامل مع التحديات الرقمية.
وتتضمن الاستراتيجية ستة محاور رئيسية، يأتي في مقدمتها تصميم نموذج النضج القطاعي للجاهزية السيبرانية (CRM2)، والمخصص للكيانات المالية والمصرفية، والذي يقيس مستويات النضج عبر ثلاثة أبعاد رئيسية تشمل الأفراد والعمليات والتقنيات، مع ربط نتائج التقييم مباشرة بمحركات المخاطر، بما يضمن انعكاس درجة نضج كل مؤسسة على طبيعة المخاطر الخاصة بها.
كما تشمل الاستراتيجية تفعيل هندسة الثقة الصفرية (ZTA) والمرونة السيبرانية، من خلال تطبيق مبادئ الإصدار الثاني ZTA v2.0 عبر مختلف المجالات، وتفعيل مفهوم المرونة السيبرانية، وتبني نهج دفاعي متكامل، إلى جانب وضع خطط احتياطية غير قابلة للتغيير ومعزولة، وفق قاعدة 1-2-3-1، لضمان استعادة البيانات والتعافي من الهجمات التدميرية، مثل هجمات برامج الفدية.
وفيما يتعلق بتطوير آليات إدارة المخاطر، تتبنى الاستراتيجية منهجية ديناميكية لتقييم المخاطر السيبرانية، تقوم على خمس مراحل متكاملة، تشمل سياق الأعمال، والمخاطر السيبرانية الكامنة والمتبقية، ودرجات النضج الحالية، والضوابط والتدابير الرقابية المطبقة لمواجهة المخاطر.
وتولي الاستراتيجية اهتماماً خاصاً بحوكمة التقنيات الحالية والتكنولوجيات الناشئة، من خلال وضع ضوابط حوكمة للذكاء الاصطناعي، والحوسبة السحابية، والبلوك تشين، وإنترنت الأشياء، والأنظمة التشغيلية، والتشفير المقاوم للحوسبة الكمية (PQC)، باعتبارها مجالات تتطلب أطر حوكمة ورقابة متخصصة تواكب تطور المخاطر التكنولوجية.
وتتضمن المحاور كذلك توفير ثمانية نماذج إرشادية توجيهية متخصصة وداعمة، تغطي أمن الذكاء الاصطناعي، والحوكمة والمخاطر والامتثال، وأمن الحوسبة السحابية، والعمل عن بُعد وإدارة المرونة، وإدارة مخاطر التعرض (Exposure Risk)، وأمن الحاويات التقنية، إلى جانب إرشادات تطبيق مبادئ الثقة الصفرية.
وفي محور تعزيز الدفاع السيبراني واستخبارات التهديدات، تستهدف الاستراتيجية تعميق التكامل مع فريق الاستجابة لطوارئ الحاسوب بالقطاع المالي المصري (EG-FinCIRT)، من خلال تفعيل الإصدار الثالث لآليات التكامل، وتطوير عمليات المراقبة وإدارة الاستجابة للتهديدات السيبرانية.
وتعكس هذه المحاور توجه البنك المركزي نحو الانتقال من نماذج الحماية التقليدية إلى منظومة متكاملة لإدارة المخاطر والجاهزية السيبرانية، بما يدعم استقرار القطاع المصرفي، ويحافظ على الثقة في الخدمات المالية الرقمية، ويعزز قدرة المؤسسات المصرفية على مواجهة التهديدات المتغيرة.