
عمرو فاروق يحذر: المنصات الرقمية تجمع بيانات تتجاوز احتياجات تقديم خدماتها وتهدد السيادة الرقمية

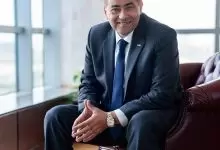
قال عمرو فاروق، رئيس شركة «جيت ديف» (JAT DEV) لحلول أمن المعلومات، إن المنصات والتطبيقات الرقمية تجمع كميات ضخمة من البيانات عن المستخدمين تتجاوز بكثير المعلومات اللازمة لتقديم خدماتها، موضحًا أن جلسة واحدة عبر تطبيقات الاجتماعات المرئية أو محادثة عبر منصات الذكاء الاصطناعي يمكن أن تسهم في تكوين ملف تفصيلي عن شخصية المستخدم واهتماماته وسلوكياته.
جاء ذلك وخلال المؤتمر الصحفي الذي نظمته الشركة اليوم الخميس
وأضاف فاروق أن المنصات الرقمية لا تكتفي بتجميع البيانات الشخصية، وإنما تعمل على تحليلها وتصنيف المستخدمين وفقًا لشرائح مجتمعية متعددة (Segmentation)، تشمل الفئات العمرية والاجتماعية والاقتصادية، ومحل الإقامة، والاهتمامات الشخصية، وحتى التفضيلات الموسيقية، بما يسمح بتحديد الأنماط السلوكية لكل مستخدم وإلحاقه بفئات مستهدفة محددة.
وأوضح أن هذه الآليات تتيح للشركات توجيه رسائل ومحتويات إعلانية إلى شرائح بعينها، وفقًا لاهتماماتها وسلوكياتها، بما يمنح المنصات قدرة كبيرة على التأثير في اختيارات المستخدمين وتوجهاتهم من خلال المحتوى الذي تعرضه عليهم.
ولفت إلي أن القيمة الحقيقية للبيانات لا تقتصر على الاستخدامات التسويقية والتجارية، إذ تكتسب بيانات المؤسسات، خاصة الجهات الحكومية والمالية، أهمية استراتيجية ترتبط بالأمن القومي، وهو ما يفرض ضرورة التعامل معها باعتبارها أصولًا سيادية لا يجوز تداولها عبر قنوات اتصال تجارية غير مؤمنة.
وشدد على أهمية توفير وسائل اتصال آمنة للمؤسسات تضمن حماية المعلومات المتبادلة، وتعزز مفهوم السيادة الرقمية، خاصة في ظل التوسع في الاعتماد على التطبيقات والمنصات العالمية في إدارة الاتصالات والاجتماعات وتبادل الملفات والبيانات الحساسة
.وأوضح أن جزءًا من هذه المعلومات يندرج تحت مسمى البيانات غير المرتبطة مباشرة بالخدمة (Irrelevant Data)، أي المعلومات التي لا تتطلبها الوظيفة الأساسية للتطبيق، مشيرًا إلى أن تطبيقات الاجتماعات المرئية تحتاج منطقيًا إلى صلاحيات الوصول للميكروفون والكاميرا لتمكين المستخدمين من التواصل، لكن الأمر يثير تساؤلات عندما تمتد صلاحيات جمع البيانات إلى معلومات أخرى لا ترتبط بتقديم الخدمة.
وضرب مثالًا بجمع بيانات تعريف الجهاز (Identifier)، والتطبيقات التي يقوم المستخدم بتنزيلها أو تشغيلها، ومعدلات استهلاك البيانات، وسجل عمليات البحث (Search History)، وغيرها من المعلومات التي قد لا تكون ضرورية لتشغيل التطبيق، لكنها تتيح تكوين صورة أكثر شمولًا عن المستخدم ونشاطه الرقمي.
ولفت إلى أن خطورة هذه الممارسات لا تتوقف عند حجم البيانات التي يتم جمعها، وإنما تمتد إلى كيفية الاستفادة منها والجهات التي يمكنها الوصول إليها، موضحًا أن المنصات الرقمية توظف هذه المعلومات في خمسة مسارات رئيسية، يأتي في مقدمتها ما يتعلق بمفاتيح التشفير (Encryption Keys) وإمكانية الوصول إلى المحتوى المتبادل بين المستخدمين.
وتابع أن بعض التطبيقات تعلن اعتمادها على تقنية التشفير الطرفي (End-to-End Encryption)، التي يفترض أن تضمن عدم قدرة أي طرف ثالث على الاطلاع على محتوى الرسائل، إلا أن ذلك يفتح تساؤلات حول آليات إدارة مفاتيح التشفير والجهات التي تمتلك القدرة على الوصول إلى البيانات.
واستشهد بمواقف يومية يلاحظ خلالها المستخدم ظهور إعلانات عن منتجات أو خدمات سبق أن تحدث عنها مع آخرين عبر تطبيقات التواصل، مثل الحديث عن شراء سيارة أو الذهاب لتناول القهوة، ثم ظهور إعلانات مرتبطة بهذه الموضوعات على منصات التواصل الاجتماعي.
وأكد أن هذه الظاهرة تستدعي التمييز بين الوصول المباشر إلى محتوى الرسائل المشفرة، وتحليل البيانات الوصفية وسلوك المستخدم عبر التطبيقات المختلفة، موضحًا أن أدوات التحليل الحديثة أصبحت قادرة على معالجة الصور والملفات والمحتوى المتبادل واستخلاص مؤشرات تفصيلية عن اهتمامات الأفراد وأنماط استخدامهم.
وأشار إلى أن التطور في تقنيات تحليل البيانات والذكاء الاصطناعي يضاعف من أهمية حماية المعلومات، خاصة مع تزايد قدرة المنصات على الربط بين مصادر متعددة للبيانات، بما يسمح ببناء ملفات رقمية شديدة التفصيل عن الأفراد والمؤسسات.